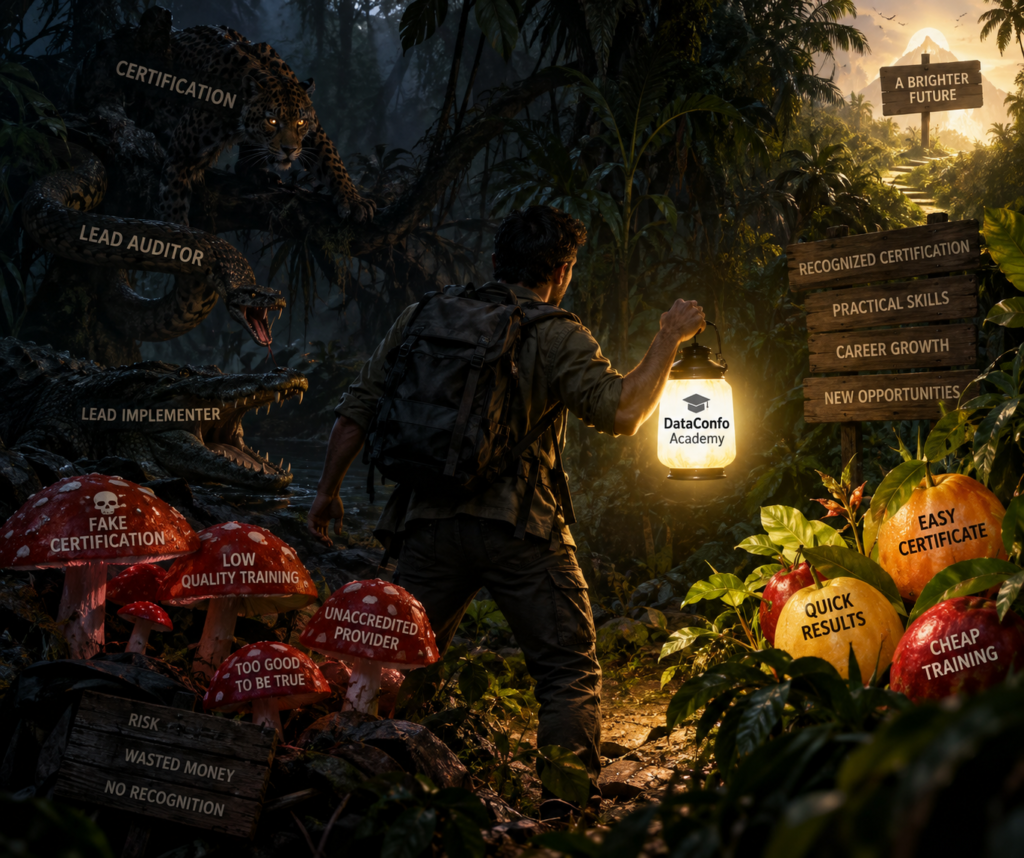
Vous envisagez de suivre une formation ISO et d’obtenir une certification professionnelle, mais vous ne savez pas quel organisme choisir ?
Entre les formations ISO Lead Auditor, ISO Lead Implementer, Foundation, Practitioner, Certified Professional, les certifications proposées par différents organismes et des prix qui peuvent aller de quelques centaines à plusieurs milliers d’euros, il est facile de se perdre.
Une question revient souvent :
Pourquoi une certification ISO coûte-t-elle 300 €, 800 €, 1 500 € ou parfois beaucoup plus ? Est-ce réellement la même certification ?
La réponse est non.
Le prix, le nom de la formation et même la mention « internationalement reconnue » ne suffisent pas pour déterminer la valeur réelle d’une certification.
Dans cet article, DataConfo Academy vous donne une méthode simple pour analyser une certification, choisir un organisme sérieux et déterminer si une formation ISO correspond réellement à votre projet professionnel.
1. Certification ISO : de quoi parle-t-on réellement ?
Avant de comparer les prix, il faut distinguer trois choses :
la norme, la formation et la certification de personnes.
Une norme ISO comme ISO 9001, ISO/IEC 27001, ISO/IEC 27701 ou ISO/IEC 42001 définit un référentiel de bonnes pratiques ou d’exigences pour un système de management.
Une formation ISO vous permet d’apprendre cette norme et, selon le programme, sa mise en œuvre ou son audit.
Une certification de personnes, quant à elle, vise à démontrer qu’une personne répond à certains critères de compétence définis par le programme de certification.
Cette distinction est importante.
Par exemple, ISO 19011 est une norme qui fournit des lignes directrices pour l’audit des systèmes de management. Elle ne constitue pas elle-même une certification de personne.
Il faut donc toujours vérifier exactement ce que vous achetez.
2. Pourquoi les prix des formations ISO sont-ils aussi différents ?
C’est probablement la première question que se pose un candidat.
Vous pouvez trouver une formation « ISO 27001 Lead Auditor » à quelques centaines d’euros chez un fournisseur, et une autre à plus de 1 500 € chez un autre.
Cela ne signifie pas automatiquement que la formation la moins chère est mauvaise ou que la plus chère est meilleure.
Plusieurs éléments expliquent la différence.
Le premier élément : le type de certification
Une simple attestation de participation à une formation n’a pas la même valeur qu’une certification de personne délivrée dans le cadre d’un programme formel.
Il faut donc regarder précisément le document obtenu à la fin :
Certificate of Attendance ? Certificate of Completion ? Foundation Certificate ? Professional Certificate ? Certification de personne ?
Le mot « certificat » ne signifie pas nécessairement la même chose.
Le deuxième élément : l’accréditation
C’est l’un des critères les plus importants.
Un organisme de certification de personnes peut être accrédité selon ISO/IEC 17024, qui définit les exigences applicables aux organismes procédant à la certification des personnes.
Par exemple, PECB indique que ses certifications de personnes sont accréditées notamment par UKAS, IAS et COFRAC selon ISO/IEC 17024.
Cela ne signifie pas que toute formation portant le logo d’un organisme est automatiquement équivalente.
Il faut vérifier :
qui forme ?
qui certifie ?
quelle accréditation couvre la certification ?
quel est le périmètre de cette accréditation ?
Le troisième élément : l’examen
Deux formations peuvent porter exactement le même nom mais ne pas avoir le même niveau d’évaluation.
Une formation avec examen formel, règles de certification, conditions d’expérience professionnelle et processus de maintien de la certification n’a pas le même modèle économique qu’une simple formation avec une attestation de présence.
Le quatrième élément : le format
Le prix dépend également du format :
- formation en salle ;
- formation en direct à distance ;
- e-learning ;
- self-study ;
- accompagnement personnalisé ;
- examen inclus ou non ;
- supports pédagogiques ;
- nombre de jours ;
- langue ;
- formateur ;
- services supplémentaires.
Par exemple, les formations e-learning PECB sont aujourd’hui proposées sur plusieurs référentiels et dans plusieurs langues, avec des parcours tels que ISO/IEC 27001 Lead Auditor et Lead Implementer.
3. Comment savoir si une certification ISO est réellement de qualité ?
Ne vous contentez jamais de regarder le logo de l’organisme.
Utilisez cette méthode en 7 questions.
1. Qui délivre réellement la certification ?
Identifiez le nom légal de l’organisme.
2. S’agit-il d’une certification ou simplement d’une formation ?
C’est une distinction fondamentale.
3. L’organisme est-il accrédité ?
Cherchez notamment une accréditation pertinente et vérifiable, comme ISO/IEC 17024 pour la certification de personnes.
4. Qui a accrédité l’organisme ?
Un organisme peut annoncer être « accrédité » : il faut vérifier par qui.
5. Quelle certification est réellement couverte par l’accréditation ?
Il ne suffit pas que l’organisation soit accréditée pour un domaine donné. Il faut vérifier le scope de l’accréditation.
6. Existe-t-il un examen ?
Et surtout : comment est-il administré et évalué ?
7. Quelles sont les conditions pour utiliser le titre professionnel ?
Certaines certifications comportent différents niveaux et peuvent demander une expérience professionnelle documentée.
Cette vérification permet d’éviter une erreur fréquente :
comparer uniquement le prix au lieu de comparer la qualification obtenue.
4. Quel organisme choisir pour une certification ISO ?
Il n’existe pas un unique « meilleur organisme » pour tous les professionnels.
Le bon choix dépend de votre objectif.
Parmi les acteurs connus dans le domaine des formations et certifications ISO figurent notamment PECB ainsi que CQI and IRCA, qui fonctionne notamment avec un réseau de Training Partners approuvés. CQI and IRCA indique que ses formations certifiées sont développées et délivrées par des partenaires sélectionnés selon un processus d’évaluation.
Le bon réflexe consiste donc à comparer :
la reconnaissance de la certification + l’accréditation + le contenu pédagogique + les conditions d’examen + votre objectif professionnel.
Ne choisissez pas uniquement sur le prix.
Mais ne choisissez pas non plus uniquement parce qu’un organisme est connu.
5. Lead Auditor ou Lead Implementer : lequel choisir ?
C’est l’une des questions les plus importantes.
Les deux parcours sont différents.
ISO Lead Implementer
Le Lead Implementer est particulièrement adapté aux professionnels qui souhaitent :
- mettre en œuvre un système de management ;
- accompagner une organisation dans son projet ISO ;
- construire les processus et procédures ;
- réaliser une analyse des risques ;
- mettre en place les contrôles ;
- piloter un projet de conformité ;
- accompagner la préparation à la certification de l’organisation.
Exemple :
ISO/IEC 27001 Lead Implementer → conception et mise en œuvre d’un système de management de la sécurité de l’information.
ISO/IEC 27701 Lead Implementer → mise en œuvre d’un système de management de la protection de la vie privée.
Pour un consultant, un responsable conformité ou un professionnel qui souhaite accompagner les entreprises, le Lead Implementer peut être particulièrement pertinent.
6. Et le Lead Auditor ?
Le Lead Auditor est davantage orienté vers l’audit.
Il est particulièrement intéressant pour les professionnels qui souhaitent :
- réaliser des audits internes ;
- auditer des fournisseurs ;
- participer à des audits de certification ;
- travailler dans l’audit et l’évaluation de conformité ;
- développer une activité de consultant-auditeur ;
- comprendre en profondeur la méthodologie d’audit.
La logique est donc différente :
Lead Implementer → comment mettre en place et piloter le système ?
Lead Auditor → comment évaluer et auditer le système ?
Les deux compétences sont complémentaires.
7. Faut-il choisir Lead Auditor ou Lead Implementer ?
Il n’existe pas de réponse universelle.
Votre choix doit dépendre de votre métier cible.
| Votre objectif | Parcours généralement pertinent |
|---|---|
| Consultant ISO | Lead Implementer |
| Responsable conformité | Lead Implementer |
| Responsable système de management | Lead Implementer |
| Consultant cybersécurité | Lead Implementer / Lead Auditor |
| Auditeur interne | Lead Auditor |
| Auditeur de certification | Lead Auditor |
| Cabinet d’audit | Lead Auditor |
| Consultant indépendant | Les deux peuvent être complémentaires |
| Débutant complet | Foundation avant une spécialisation avancée |
L’erreur serait de collectionner les certifications sans objectif professionnel.
Une certification doit renforcer votre positionnement, pas simplement remplir votre CV.
8. Est-ce que les certifications ISO sont encore demandées ?
Oui, mais il faut préciser lesquelles et pourquoi.
Les normes ISO restent largement utilisées dans les organisations pour structurer les systèmes de management et répondre aux attentes de clients, partenaires, régulateurs ou appels d’offres.
Mais toutes les normes ne présentent pas le même intérêt professionnel.
Les domaines liés à :
la qualité, la cybersécurité, la protection des données, la continuité d’activité, l’intelligence artificielle, la gouvernance et la conformité
sont particulièrement intéressants pour les professionnels qui souhaitent construire une expertise spécialisée.
Le portefeuille actuel de PECB illustre d’ailleurs cette évolution, avec des parcours couvrant notamment ISO/IEC 27701, ISO 27001, ISO 56001, l’intelligence artificielle, la cybersécurité, la gouvernance et la protection des données.
La tendance importante n’est donc pas simplement :
« quelle norme est la plus connue ? »
mais plutôt :
« quelle norme correspond aux problèmes que les entreprises doivent résoudre aujourd’hui ? »
9. ISO 27001, ISO 27701, ISO 42001 : quelles certifications envisager ?
Pour un professionnel évoluant dans la data, la conformité, la cybersécurité ou l’IA, trois référentiels méritent une attention particulière.
ISO/IEC 27001
Elle concerne le système de management de la sécurité de l’information.
Elle est particulièrement pertinente pour les profils travaillant sur :
cybersécurité, gouvernance IT, sécurité de l’information, risques et conformité.
ISO/IEC 27701
Elle est orientée vers le management de la protection de la vie privée.
Elle peut être très pertinente pour :
DPO, privacy consultants, data protection specialists, compliance managers et consultants RGPD.
ISO/IEC 42001
Elle concerne le système de management de l’intelligence artificielle.
Elle devient intéressante pour les professionnels travaillant sur :
AI governance, AI compliance, responsible AI, risques liés à l’IA et gouvernance des systèmes d’IA.
Le choix devient donc stratégique.
Au lieu de rechercher dix certifications différentes, il peut être plus intéressant de construire une expertise cohérente autour d’un domaine professionnel.
10. Une certification ISO garantit-elle un emploi ?
Non.
Et il est important d’être transparent sur ce point.
Une certification peut :
augmenter votre crédibilité, structurer vos connaissances, améliorer votre CV et faciliter l’accès à certaines missions.
Mais elle ne remplace pas :
l’expérience, les réalisations concrètes, la capacité à résoudre des problèmes et la connaissance du métier.
Un consultant possédant trois certifications et plusieurs projets réalisés peut être plus crédible qu’un candidat possédant dix certifications mais aucune expérience pratique.
Le véritable objectif doit donc être :
Certification + expertise + expérience + preuves de réalisation.
11. Comment choisir une formation ISO quand on débute ?
Vous n’avez pas forcément besoin de commencer directement par un Lead Auditor ou un Lead Implementer.
Posez-vous trois questions :
Où en suis-je ?
Débutant, intermédiaire ou professionnel expérimenté ?
Quel poste est-ce que je vise ?
Consultant ? Auditeur ? Responsable conformité ? DPO ? Responsable sécurité ? AI Governance ?
Quelle compétence dois-je réellement acquérir ?
Comprendre la norme ? La mettre en œuvre ? L’auditer ?
Pour un débutant, une formation Foundation peut être pertinente.
Pour un professionnel souhaitant accompagner les organisations, un Lead Implementer peut être plus adapté.
Pour une orientation audit, le Lead Auditor devient plus logique.
12. Attention aux certifications « pas chères »
Un prix bas n’est pas forcément un problème.
Mais il faut comprendre ce que vous achetez.
Une offre très bon marché peut être parfaitement adaptée si elle correspond à une formation de sensibilisation, un Foundation ou un parcours e-learning.
En revanche, méfiez-vous lorsque le marketing laisse entendre qu’une simple attestation équivaut à une certification professionnelle internationale accréditée.
Avant de payer, vérifiez toujours :
l’organisme certificateur, l’accréditation, le périmètre, l’examen, les prérequis et le certificat réellement délivré.
13. La checklist DataConfo Academy avant de payer une certification
Avant de vous inscrire à une formation ISO, posez-vous ces 10 questions :
1. Quelle norme vais-je étudier ?
2. Quel niveau vais-je obtenir ?
3. Est-ce une formation ou une certification de personne ?
4. Qui délivre le certificat ?
5. L’organisme est-il accrédité ?
6. Quelle accréditation couvre la certification ?
7. Y a-t-il un examen ?
8. Quelles sont les conditions pour obtenir le titre ?
9. La certification correspond-elle au métier que je vise ?
10. Quel sera mon retour sur investissement professionnel ?
Si vous ne pouvez pas répondre clairement à ces questions, ne payez pas encore.
14. Le plus important : ne choisissez pas une certification, construisez un profil
Le marché professionnel ne recherche pas uniquement des personnes capables de dire :
« Je suis certifié ISO 27001. »
Il recherche des professionnels capables de dire :
« Je sais analyser votre situation, identifier vos risques, construire votre système de management, vous accompagner dans sa mise en œuvre et vous préparer à l’audit. »
C’est une différence majeure.
La certification est une preuve de compétence structurée.
Votre expérience et vos réalisations constituent la preuve de votre capacité opérationnelle.
Conclusion : quelle certification ISO choisir ?
Il n’existe pas de certification universellement meilleure.
La bonne certification est celle qui correspond à votre expérience, votre secteur, votre projet professionnel et aux compétences que vous souhaitez vendre sur le marché.
Pour choisir correctement, regardez dans cet ordre :
1. Le métier que vous ciblez
2. La norme pertinente
3. Le niveau de formation
4. L’organisme certificateur
5. L’accréditation
6. L’examen et les conditions de certification
7. Le retour sur investissement
Et surtout, ne confondez jamais :
prix élevé ≠ meilleure certification
et
prix bas ≠ mauvaise certification.
La vraie question est :
Qu’est-ce que cette certification prouve réellement, qui la délivre, dans quel cadre et quelle valeur peut-elle avoir pour mon projet professionnel ?
Chez DataConfo Academy, notre objectif est justement d’aider les professionnels à mieux comprendre les certifications, les normes et les parcours possibles afin de choisir une formation en fonction d’un véritable objectif de carrière, et non simplement en fonction d’un logo ou d’un prix.